PHPの重大な脆弱性「PHP2Shell」とは?企業のWeb担当者が実施すべき対策
2026年10月21日、PHPに認証不要で外部から不正なプログラムを実行されるおそれのある重大な脆弱性が2件公表されました。PHP2Shellと呼ばれる問題で、WordPressを利用する企業サイトも確認が必要です。
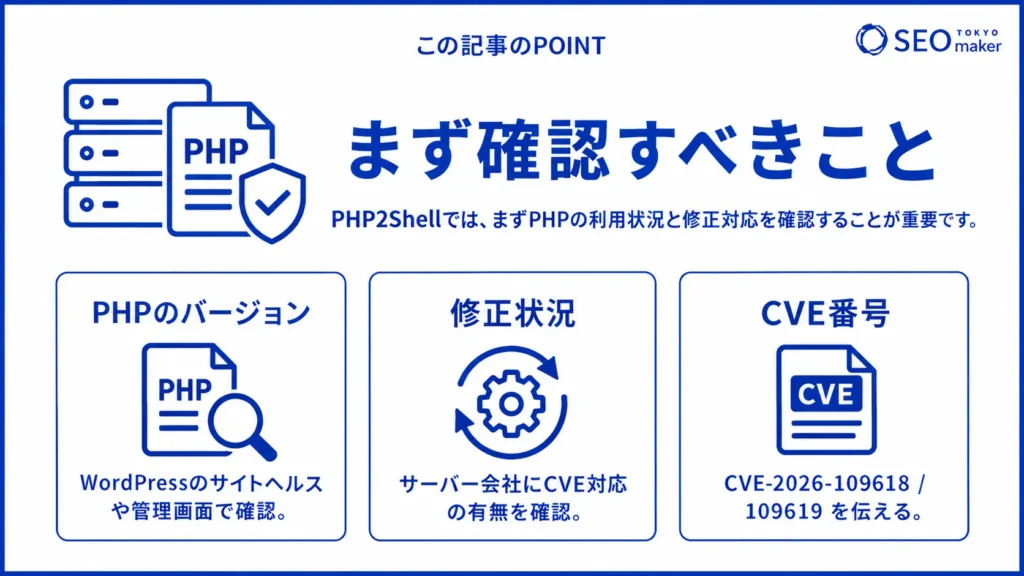
最初に、自社サイトのPHPバージョンと、契約先のサーバー会社による修正の適用状況を確認しましょう。未対応の場合は管理担当者と更新を進め、すぐに修正できなければアクセス制限や一時停止を含む対応を検討します。
この記事では、対象バージョンと確認手順、更新時の注意点を解説します。
■この記事で分かること
- PHP2Shellの概要とWordPressへの影響
- 対象となるPHPのバージョンと修正状況の確認方法
- PHPの更新前後に必要な準備と動作確認
- すぐに修正できない場合の対応と注意点
- サイトの停止・復旧時に確認したいSEO・AI検索の設定

対象となるPHPと修正版の確認
対応の要否を判断するには、PHPの系列ごとの修正版と、サーバー提供元の対応状況を照合する必要があります。
修正済みバージョンの一覧
PHP公式が公開した修正版は次のとおりです。いずれの脆弱性も、深刻度はCVSS v4.0で10点満点中9.2と評価されています。これは「Critical」、つまり最も深刻なレベルに分類されます。
| PHP系列 | 公式配布版で修正前の番号 | 修正を含む最初のバージョン |
| PHP 8.5 | 8.5.11以前 | 8.5.12 |
| PHP 8.4 | 8.4.26以前 | 8.4.27 |
| PHP 8.3 | 8.3.35以前 | 8.3.36 |
| PHP 8.2 | 8.2.34以前 | 8.2.35 |
利用中の系列の修正版へ更新することで、今回の2件に対応できます。ただし、サーバー会社やLinuxの提供元が、表示上のバージョン番号を変えずに修正を適用している場合もあるため、番号だけでは未対応と断定できません。
確認時には、CVE-2026-109618とCVE-2026-109619の両方について、修正が適用されているかを問い合わせることが重要です。以降の新しい更新にも注意し、提供元が案内する修正版を利用してください。
PHP 8.1以前を利用している場合
PHP 8.1以前は公式サポートが終了しています。PHP 7.4、8.0、8.1には、ソースからPHPを構築する管理者向けに、例外的に最小限の修正が提供されました。通常の更新提供は終了したままです。
PHP 8.1以前には、PHP公式の通常の修正版が出ていません。IPAは、Wiz社の調査として、PHP 5.4以降のバージョンがどちらかの脆弱性の影響を少なくとも受けると紹介しています。
自社でサーバーを管理している場合は、移行の準備が整うまで、サイトの停止も検討してください。WordPress公式も、PHP 8.2未満をセルフホストで運用している場合に、同じ対応を案内しています。
古い系列を使っている場合も、まず提供元による修正の有無を確認する必要があります。そのうえで、サポート中のPHPへの移行を管理担当者に相談してください。
PHP 8.2も2026年12月31日に公式サポートが終了する予定です。これから移行する場合は、互換性と残りのサポート期間を踏まえて、PHP 8.3以降の対応可能な系列を選びます。
出典:WordPress公式 PHPの緊急セキュリティリリース
PHP2Shellの危険性とWordPressへの影響
今回の問題は、Webサイトを動かすPHPの内部処理に存在するため、WordPress本体の更新とは分けて対応する必要があります。
外部から不正なコードを実行されるおそれ
2件の脆弱性は、メモリ不足時の処理と、複数のリクエストにまたがって残る内部状態の扱いに関係するものです。悪用されると、ログイン情報を持たない攻撃者が、Web処理を担うプログラムの権限で不正なコードを実行する可能性があります。
PHP公式は、Webリクエストを処理する各種のPHP環境を対象に挙げています。特にApacheのmod_phpでは、アプリケーションの処理が始まる前に攻撃が成立する実証があり、リスクが高いとの説明です。
PHP-FPMなどの環境も確認対象に含まれ、攻撃が成立する条件は実行方式やアプリケーションによって異なります。実行方式が分からない場合は、サーバー管理者に利用環境と修正状況を確認してください。
WordPressの更新だけではPHPの問題は解消しない
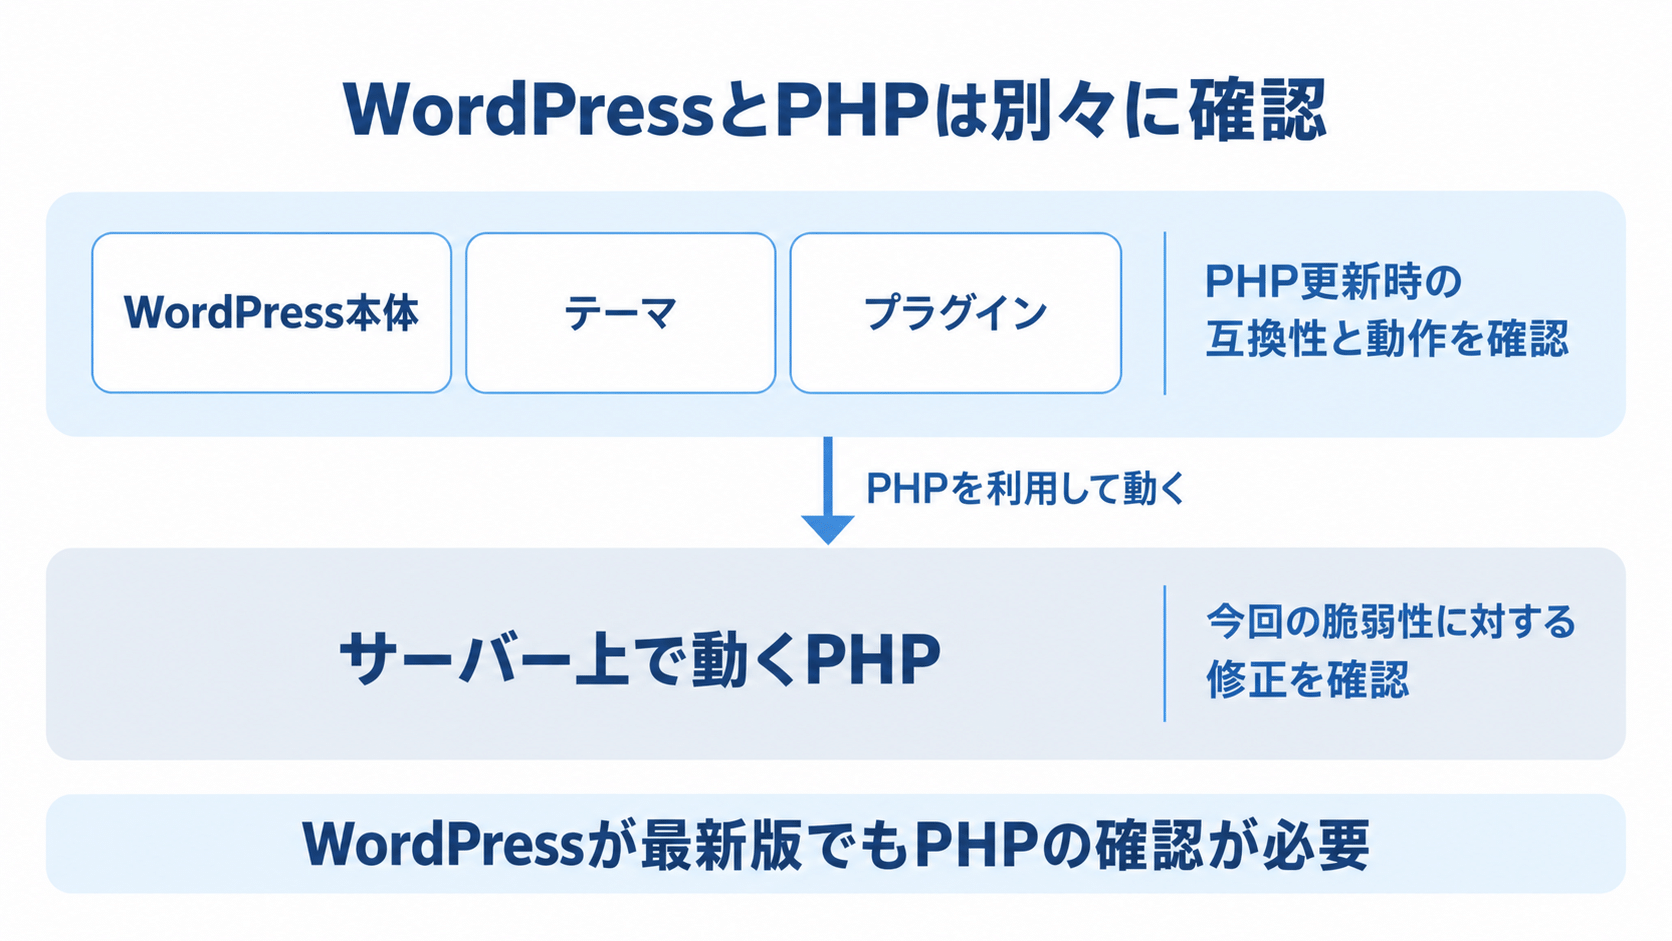
WordPressは、ページの表示や管理機能にPHPを使用しています。自分でプログラムを書いていないサイト運営者にも関係する問題です。
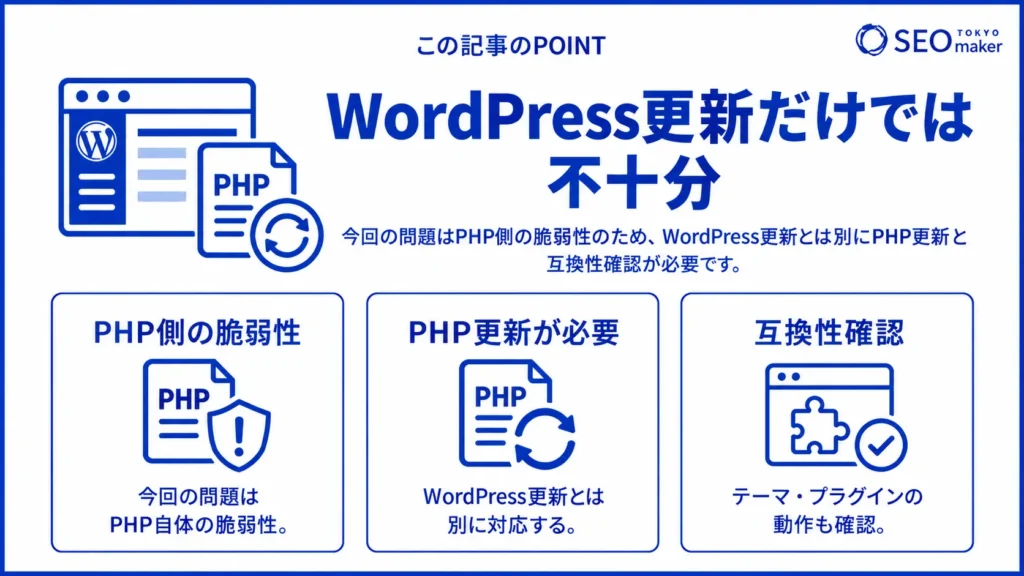
PHPはサーバー側で動くため、WordPress本体を最新版に更新しても、PHP側の修正は別途必要になります。WordPress公式も、今回の問題に対応するためのWordPress更新は不要であり、PHPを更新するよう案内しています。
ただし、PHPの変更に備えて、WordPress本体やテーマ、プラグインとの互換性を確認する作業は必要です。PHPの修正状況と、サイトを構成する各プログラムの動作確認を分けて進めてください。
出典:PHP公式 技術情報
出典:WordPress公式 PHPの緊急セキュリティリリース
企業のWeb担当者が実施すべき対策
では、今回のPHP2Shellの脆弱性に対して、企業のWeb担当者は具体的に何をすればよいのでしょうか。
重要なのは、PHPのバージョンを確認するだけではなく、サーバー会社の修正状況や更新後の動作まで確認することです。
企業のWeb担当者は、まずPHPのバージョンとサーバー会社の対応状況を確認し、必要な修正を進めてください。
その後、Google Search Consoleでセキュリティ上の問題を確認するとともに、サイトの表示や問い合わせフォーム、検索クローラーのアクセスまで点検することが重要です。
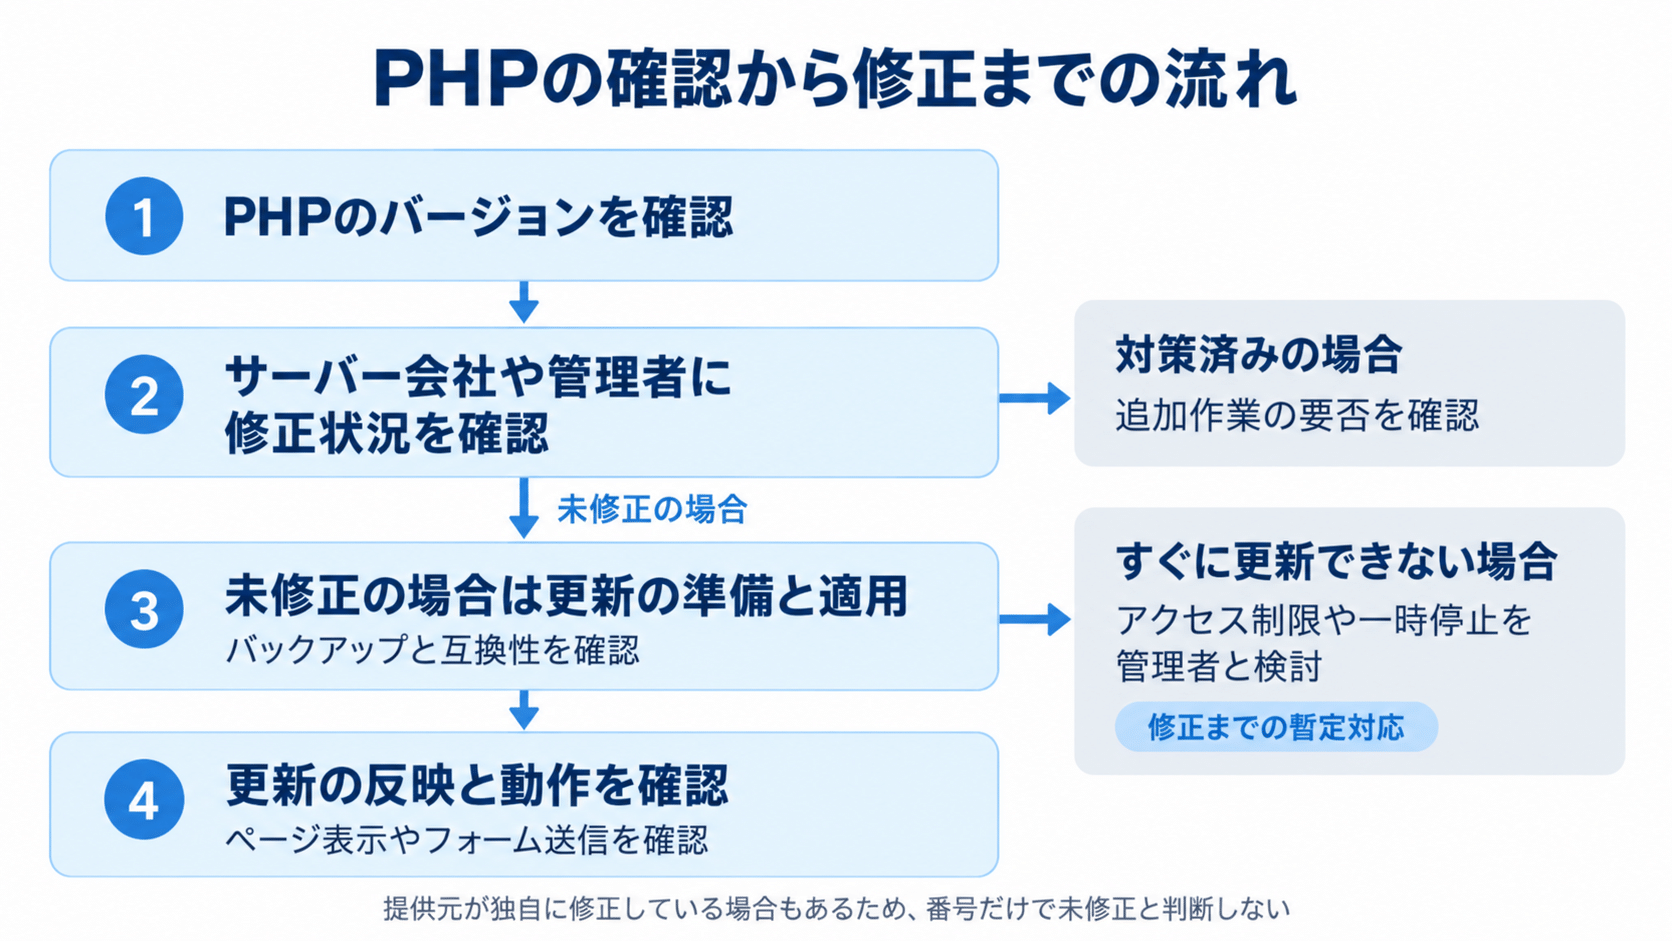
確認すべきポイントは次の6つです。
1. PHPのバージョンを確認する
まず、自社サイトが現在どのPHPバージョンを使用しているのか確認しましょう。WordPressの場合は、管理画面から次の順番で進むと確認できます。
「ツール」→「サイトヘルス」→「情報」→「サーバー」
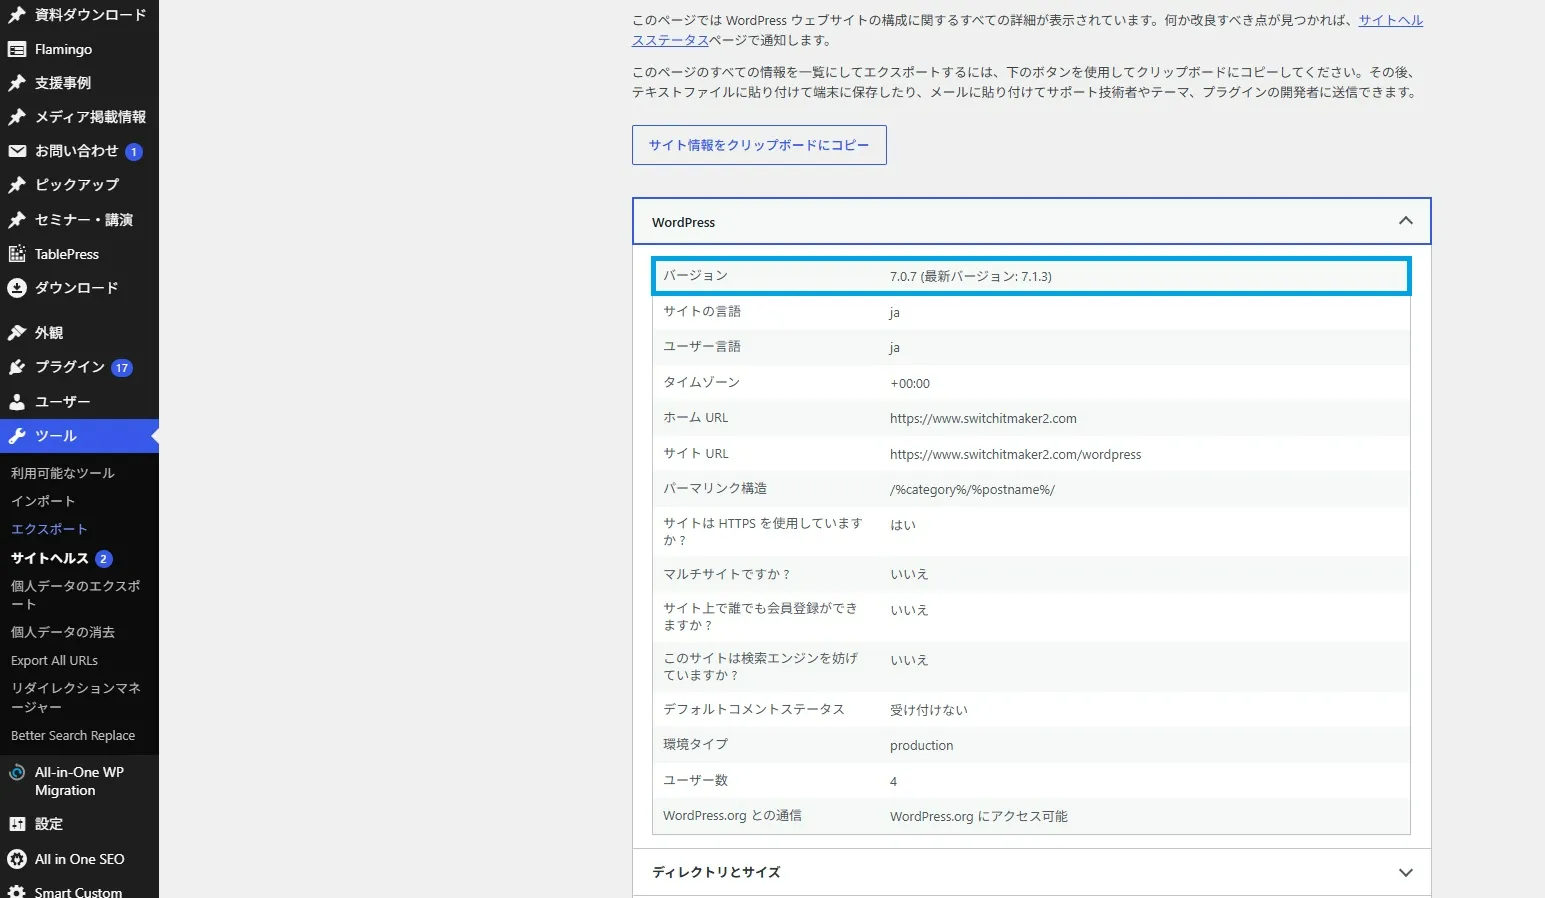
ここに表示されるPHPのバージョンを確認し、前述の修正版一覧と照合してください。あわせて、PHP 8.2〜8.5を利用しているのか、公式サポートが終了しているPHP 8.1以前を利用しているのかも把握しておきましょう。ただし、表示されるバージョン番号だけで、脆弱性への対応状況を断定することはできません。
2. サーバー会社の対応状況を確認する
次に、契約しているサーバー会社が、今回の脆弱性に対応しているか確認します。
エックスサーバーやさくらインターネットなどのレンタルサーバーを利用している場合は、各社のお知らせや管理画面でセキュリティ修正の案内を確認してください。サーバー会社によっては、独自に修正プログラムを適用している場合があります。そのため、画面上のPHPバージョンが古くても、今回の脆弱性への対策が完了している可能性があります。対応状況が分からない場合は、以下の2つの脆弱性について、修正が適用済みか問い合わせましょう。
- CVE-2026-109618
- CVE-2026-109619
あわせて、利用者自身による更新作業が必要かどうかも確認してください。
3. 必要なPHPのアップデートを実施する
修正が適用されていない場合は、管理担当者とPHPの更新を進めます。PHP 8.2〜8.5を利用している場合は、利用中の系列に対応する修正版へ更新することで、今回の2件の脆弱性に対処できます。
例えば、PHP 8.3であれば8.3.36以降の修正版が対象となります。必ずしもPHP 8.5へ変更する必要はありません。
一方、PHP 8.1以前は公式サポートが終了しています。今回、一部の古いバージョン向けに例外的な修正パッチが提供されていますが、通常のサポートが再開したわけではありません。基本的にはサポート対象の新しいPHPへの移行を検討する必要があります。
PHPを更新する際には、次の準備が重要です。
- サイトのファイルとデータベースをバックアップする
- WordPress本体・テーマ・プラグインの互換性を確認する
- 可能であればテスト環境で動作確認する
- 更新後に主要ページや問い合わせフォームが正常に動くか確認する
特に、PHP 8.1以前からPHP 8.3以降へ移行する場合は、古いテーマやプラグインが正常に動作しなくなる可能性があるため注意してください。
なお、WAFなどのセキュリティ対策は攻撃を軽減する手段ですが、今回の脆弱性を根本的に解消するものではありません。修正プログラムの適用が必要です。
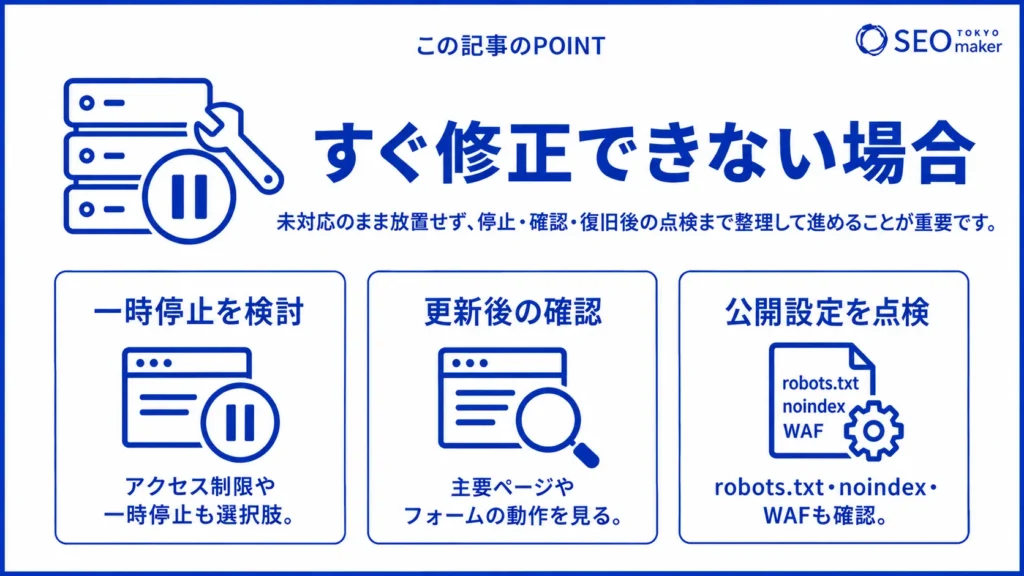
すぐに修正できない場合は、サーバー会社や管理担当者と相談し、アクセス制限やサイトの一時停止も検討してください。
4. Google Search Consoleでセキュリティを確認する
PHPの脆弱性への対応とあわせて、Google Search Consoleのセキュリティレポートも確認しましょう。
Search Consoleの管理画面にある「セキュリティと手動による対策」から「セキュリティの問題」を開きます。
Googleが不正なページやマルウェア、ハッキングされたコンテンツなどを検出している場合は、ここに警告が表示されることがあります。
ただし、Search Consoleに警告が表示されていなくても、サイトの安全性が保証されるわけではありません。
侵入や改ざんが疑われる場合は、サーバーのアクセスログやファイルなども管理担当者が確認する必要があります。
5. SEO・AIO・LLMOへの影響を確認する
最後に、PHPの更新やセキュリティ対策によって、SEOやAI検索に必要なWebサイトの技術環境に問題が発生していないか確認します。
特にサイトの一時停止やサーバー設定の変更を行った場合は、次の項目を確認してください。
- 主要ページ・問い合わせフォーム: 正常に表示・動作するか
- HTTPステータス: 復旧後も503エラーなどが残っていないか
- robots.txt・noindex: 重要ページのクロールやインデックス登録を誤って制限していないか
- WAF・CDN: GooglebotやOAI-SearchBotなどの正規クローラーを誤って遮断していないか
- SSL証明書: HTTPS接続にエラーが発生していないか
GoogleのAI OverviewsやAI Modeでは、ページがインデックスに登録され、検索結果にスニペットを表示できる状態であることが、参照リンクとして表示されるための技術要件です。
ChatGPT検索についても、検索用のクローラーが必要な情報を取得できる状態を維持することが重要です。
今回のPHP2Shellへの対応は、脆弱性を修正することが最優先です。そのうえで、SEO・AIO・LLMOに必要なサイトの公開状態とアクセス環境を正常に維持しましょう。
6.すぐに修正できない場合と侵害が疑われる場合
修正が間に合わない場合は、管理担当者とアクセス制限や一時停止を検討してください。WAFなどの通信制御は攻撃経路の一部を抑える手段になりますが、PHP公式は更新を完全な対策として案内しています。
また、修正を適用しても、すでに行われた改ざんや侵入が自動的に取り除かれるわけではありません。不審なページや通信がある場合は、管理担当者によるログやファイルの調査も必要です。
Google Search Consoleでは、セキュリティと手動による対策の中にあるセキュリティの問題を確認できます。ここで分かるのはGoogleが検出した問題であり、警告がないことはPHPの修正済みや侵害がないことの証明にはなりません。
出典:Google Search Console セキュリティの問題レポート
停止と復旧で確認したいSEOとAI検索の設定
検索集客の面では、改ざんへの対応と、緊急作業で生じる公開設定の変更に注意が必要です。
一時停止の期間に応じて応答を選ぶ
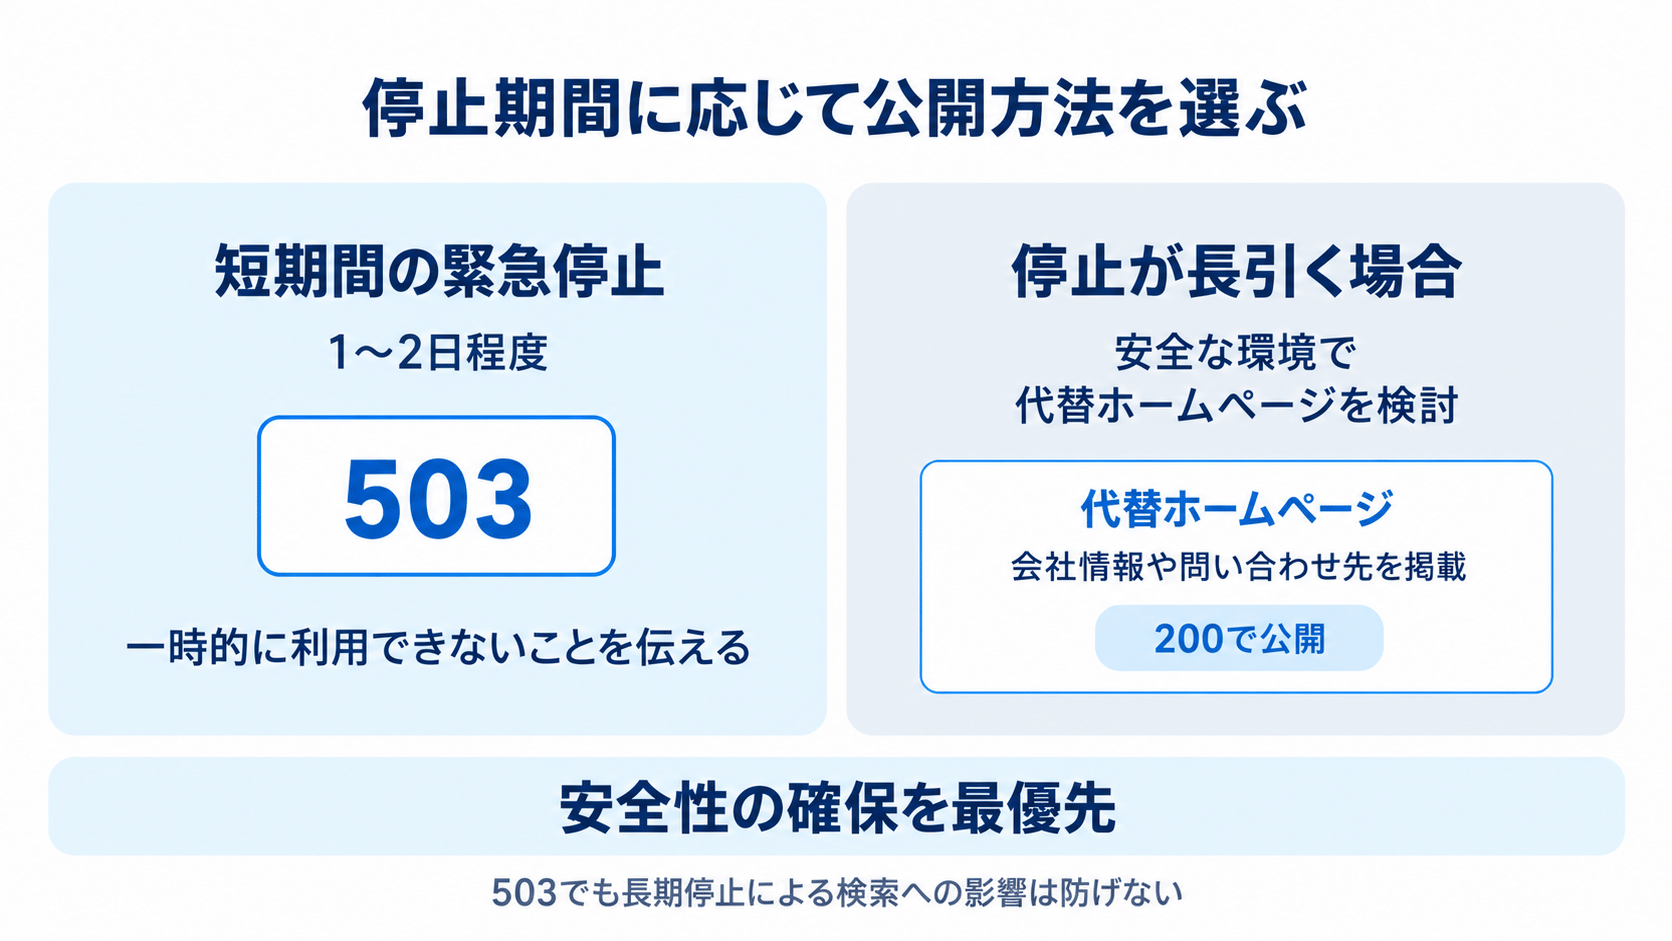
Googleは、1日から2日程度の緊急停止では、一時的に利用できないことを示すHTTPステータス503を返す方法を案内しています。停止中は、脆弱なPHPに処理を渡さない安全な構成で案内を表示できるか、管理担当者と確認してください。
503は一時停止を伝える応答であり、長期停止の検索への影響を防ぐ保証にはなりません。Googleは、サイト全体の無効化を長くても2日から3日程度の最終手段としています。
停止が長引く場合は、安全な環境で会社情報や問い合わせ先を伝える、インデックス可能な代替ホームページの提供を検討します。すべてのURLに同じメンテナンス画面を200で返すと、元のページ内容を取得できなくなります。これはGoogleの案内ではなく、SEO上の一般的な注意点です。
復旧後はページと正規クローラーのアクセスを確かめる
GoogleのAI OverviewsやAI Modeで参照リンクの対象になるには、ページがインデックスに登録され、検索結果でスニペットを表示できる状態という技術要件を満たす必要があります。ChatGPT検索についても、検索用のOAI-SearchBotが必要な情報を取得できる状態を確保することが重要です。
復旧後は、次の項目を実際の応答や管理画面で確認してください。WAFやCDNを変更した場合は、正規クローラーを誤って拒否していないかも調べます。
| 確認項目 | 確認する内容 |
| 主要ページとフォーム | 本来のページが開き、送信などの重要な処理が動くか |
| HTTPステータス | 通常公開のページに503などが残っていないか |
| robots.txtとnoindex | 重要ページの取得や検索結果への掲載を誤って制限していないか |
| WAFとCDN | 正規クローラーが必要なページへアクセスできるか |
| HTTPS | 接続エラーや証明書の警告が出ていないか |
クローラーのアクセスを調整する際も、修正の適用と安全性の確保を優先する必要があります。PHPの更新によって検索順位やAI引用が直接増えるという根拠はなく、ここでの目的は、正常な情報公開と取得を維持することです。
出典:Google検索セントラル ウェブサイトを一時停止または無効化する
出典:OpenAI クローラーの公式ドキュメント
まとめ
PHP2Shellへの対応では、利用中のPHPとサーバー提供元の修正状況を確認し、必要な修正を適用することが最優先です。古いバージョン番号でも独自の修正が適用されている場合があるため、対象の2件のCVE番号を使って確認してください。
更新にあたってはバックアップと互換性の確認を行い、修正が難しい場合はアクセス制限や一時停止を管理担当者と検討します。復旧後にページやフォーム、検索クローラーのアクセスまで確認することが、安全な運用と検索集客の基盤を守るうえで重要です。
PHPとWordPressの緊急無料診断のご案内
東京SEOメーカーでは、企業サイト向けにPHPとWordPressの緊急無料診断を実施しています。PHPやWordPressのバージョン、サーバー会社の対応状況、テーマやプラグインの更新状況などを初期確認するサービスです。
対応状況が分からない場合は、以下の窓口からご相談いただけます。詳細調査や修正作業は必要に応じて別途お見積もりとなり、初期確認ですべての脆弱性や不正侵入の有無を保証するものではありません。