【2026年10月】PHP脆弱性で大騒動!緊急メンテ・サービス終了と今すべき対策
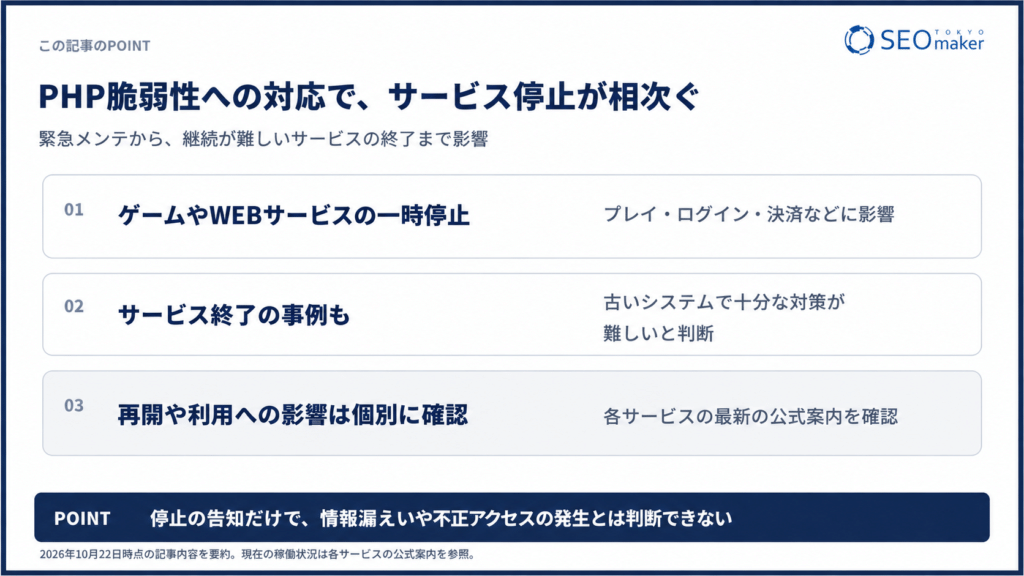
2026年10月のPHP脆弱性は、ゲームの緊急メンテやWEBサービスの停止を招き、サービス終了の判断にもつながった重大な問題です。ウマ娘やSEGA IDが対応を告知し、ワールドクエストは10月21日にサービスを終了しました。
いつものゲームに入れない。ショップの管理画面が開かない。今回の騒動は、技術担当者だけの話ではありません。利用者の楽しみや買い物、事業者の売上機会にもかかわる出来事です。
まず押さえたいのは、利用者がすることと、サーバーを運営する人がすることは異なるという点です。この記事ではPHPの役割から今回の報告の中身までを整理し、あなたの立場で必要な行動を説明します。
参考(外部):ウマ娘公式:PHP脆弱性への対応に伴うメンテナンスの告知
SEGA ID公式:PHPの脆弱性対応に伴う緊急メンテナンス
ワールドクエスト公式:2026年10月21日のサービス終了告知
◆この記事でわかる5つのこと
- PHPとは何か、今回の脆弱性で何が起きたのか
- ゲームの緊急メンテやサービス終了など、実際の社会的な影響
- 一般ユーザーが確認すべき公式情報と利用履歴
- WEBオーナーが確認すべきPHPの修正版と更新担当者
- 大型サービス運営者が停止・修正・再開を判断する手順
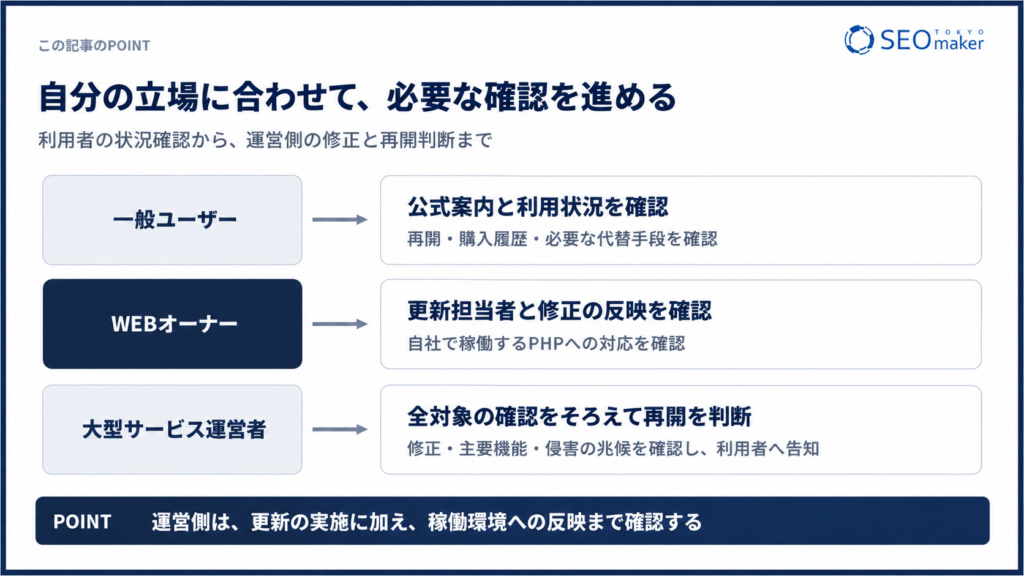
先に結論:一般ユーザーは各サービスの公式案内を確認し、WEBオーナーは自社のPHPへの修正反映を確認してください。大型サービスの運営者は、対象環境すべての修正と安全な再開を管理する必要があります。
今回の2件を修正した版はPHP 8.5.12・8.4.27・8.3.36・8.2.35です。提供元が修正を組み込む場合もあるため、番号だけでなく両方のCVEへの対応状況を確認します。
本記事は2026年10月22日・日本時間に確認できた情報に基づきます。以下の事例は公式告知の内容を整理したもので、各サービスが現在も停止中であることを示す一覧ではありません。
参考(外部):PHP公式:PHP 8.5.12の公開案内 / PHP公式:PHP 8.4.27の公開案内
PHP公式:PHP 8.3.36の公開案内 / PHP公式:PHP 8.2.35の公開案内

- PHPとは、WEBサービスをサーバー側で動かすための言語
- 今回のPHP脆弱性では、外部からサーバーを不正に操作されるおそれが報告された
- 社会的な影響は、ゲームの緊急メンテからWEBサービスの終了にまで広がった
- 一般ユーザーがすべきことは、公式案内と自分の利用状況の確認
- WEBオーナーがすべきことは、更新担当者と自社サイトへの修正反映の確認
- 今回のPHP脆弱性を修正したバージョンは8.5.12・8.4.27・8.3.36・8.2.35
- 大型サービス運営者がすべきことは、全環境の修正と再開判断の一元管理
- すぐに修正できない場合は、管理者が公開制限と代替手段を判断する
- 今後に備えるには、動く状態だけでなく更新できる状態を保つ
- PHP脆弱性のよくある質問
- まとめ:PHP脆弱性は、自分の立場に合った行動と修正の確認が重要
PHPとは、WEBサービスをサーバー側で動かすための言語
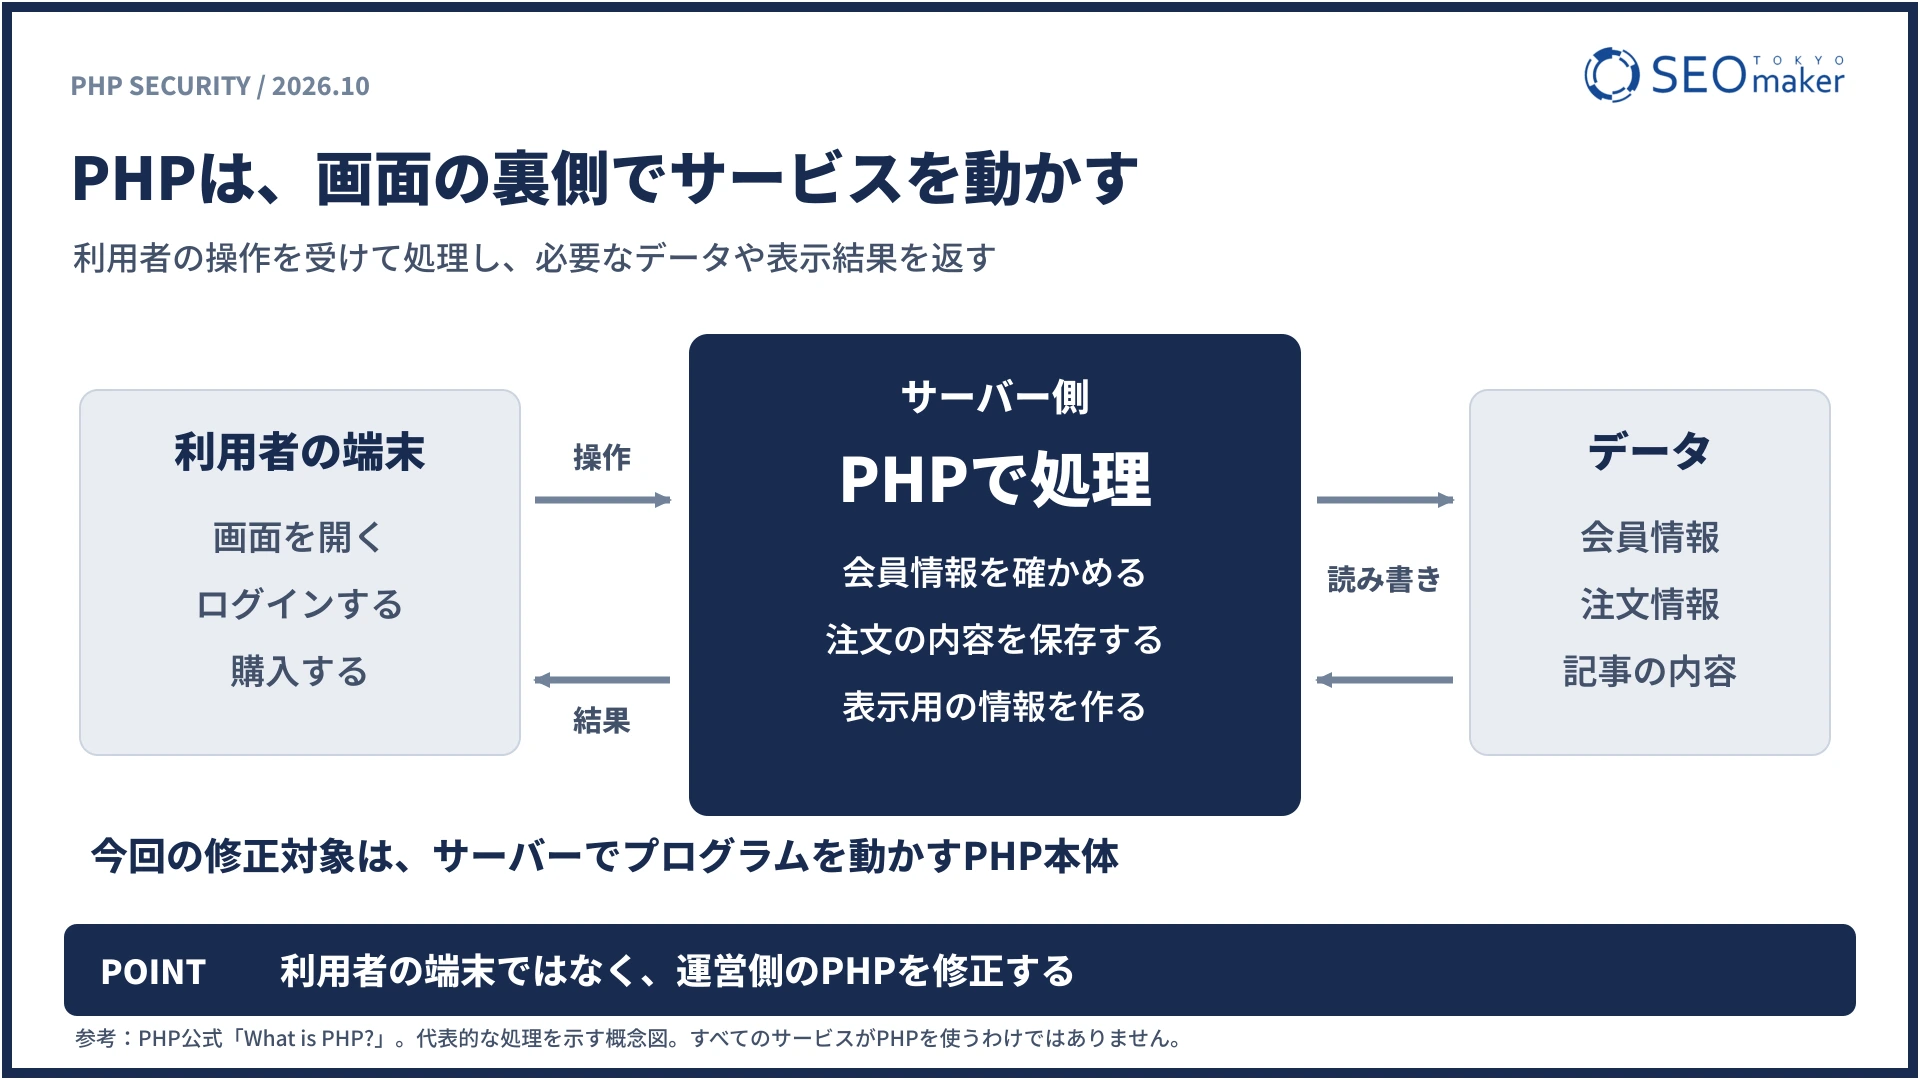
PHPとは、サーバー側でプログラムを動かし、画面に表示する情報などを作るためのプログラミング言語です。
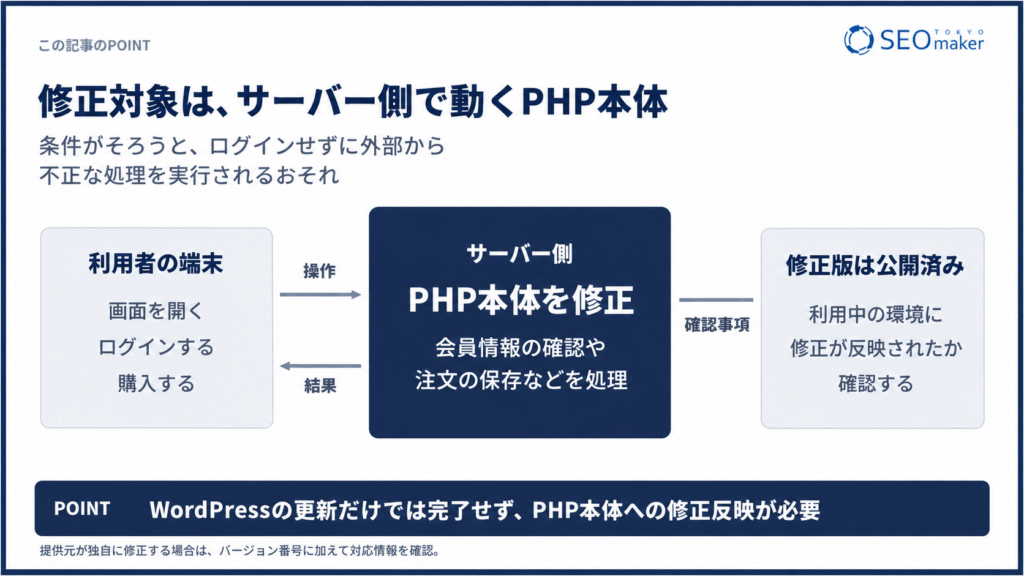
スマートフォンで画面を開くと、裏側のサーバーではさまざまな処理がおこなわれます。たとえば会員情報を確かめたり、注文の内容を保存したりする処理です。PHPは、こうした仕組みを作るために使われます。
お店にたとえると、利用者が見る画面は売り場、サーバーはバックヤードです。PHPは、バックヤードで注文を受け取り、必要な情報を用意する役割を担います。すべてのゲームやWEBサービスがPHPを使っているわけではありません。
参考(外部):PHP公式:PHPの役割とできること
今回の修正対象は、PHPで書いた個々のプログラムを動かすPHP本体
今回の修正対象は、個別サイトの画面や文章ではなく、PHPのプログラムを実行するPHP本体です。
言語としてのPHPと、それを動かすソフトウェアとしてのPHPは同じ名前で呼ばれます。今回のニュースでPHPを更新すると説明しているのは、サーバーに入っている実行用ソフトウェアを修正するという意味です。
WordPressもPHPで動きます。そのため、WordPress本体やプラグインを更新済みでも、サーバー側のPHPが未修正なら今回の対応は完了しません。
参考(外部):PHP開発元:CVE-2026-109618の技術情報 / PHP開発元:CVE-2026-109619の技術情報
WordPress公式:サイトヘルスの確認画面
今回のPHP脆弱性では、外部からサーバーを不正に操作されるおそれが報告された
今回の報告は、PHPに2件の重大な弱点があり、条件がそろうと外部からサーバーに不正な処理を実行させられるという内容です。
脆弱性とは、安全を守る仕組みにある弱点のことです。今回の問題は、攻撃者が管理画面にログインしなくても悪用できる可能性があります。管理者のパスワードを強くするだけでは、原因を解消できません。
| 識別番号 | 見つかった弱点 | 想定される影響 |
|---|---|---|
| CVE-2026-109618 | メモリー不足が起きたときの処理で、内部データの扱いが壊れる | 条件がそろうと、外部から不正なプログラム処理を実行されるおそれ |
| CVE-2026-109619 | 前の処理で使った古い内部情報が残り、次の処理で使われる | 条件がそろうと、外部から不正なプログラム処理を実行されるおそれ |
CVEは、弱点を区別する共通の整理番号です。今回の2件はいずれも、深刻さを表すCVSS v4で9.2とされています。これは被害に遭う確率が92%という意味ではありません。
不正な処理が動けば、PHPがアクセスできる情報を読まれたり、データを書き換えられたりする危険があります。ただし、攻撃の成立条件や被害の範囲は環境によって異なります。必ずサーバーの全権限を奪われるという話ではありません。
参考(外部):PHP開発元:CVE-2026-109618の技術情報 / PHP開発元:CVE-2026-109619の技術情報
10月21日に修正版が公開され、対応は適用と確認の段階に進んだ
PHPの修正版は2026年10月21日に公開されており、現在必要なのは自社環境への適用と反映の確認です。
公開前の案内だけを読むと、修正版を待つ段階だと受け取る場合があります。情報を探すときは公開日と更新日を確認し、PHP公式と契約先の最新案内を照らし合わせてください。
参考(外部):PHP公式:PHP 8.5.12の公開案内 / PHP公式:PHP 8.4.27の公開案内
PHP公式:PHP 8.3.36の公開案内 / PHP公式:PHP 8.2.35の公開案内
対象はWordPressだけではなく、PHPでWEBアクセスを処理する環境
PHP公式は、WEBからのアクセスを処理するPHP環境を広くリスクの対象としており、WordPressや特定のOSだけの問題ではありません。
ゲームの会員機能、企業のWEBサイト、業務用の管理画面などでもPHPが使われる場合があります。普段利用しているサービスが対象かどうかは、そのサービスの公式発表で判断してください。
技術担当者は、PHP-FPMやmod_phpなどの実行方式も含めて確認します。ファイルを送信する画面がないことや、Linuxを使っていることだけでは対象外と判断できません。
参考(外部):PHP公式:2026年10月21日の重大脆弱性に関する勧告
社会的な影響は、ゲームの緊急メンテからWEBサービスの終了にまで広がった
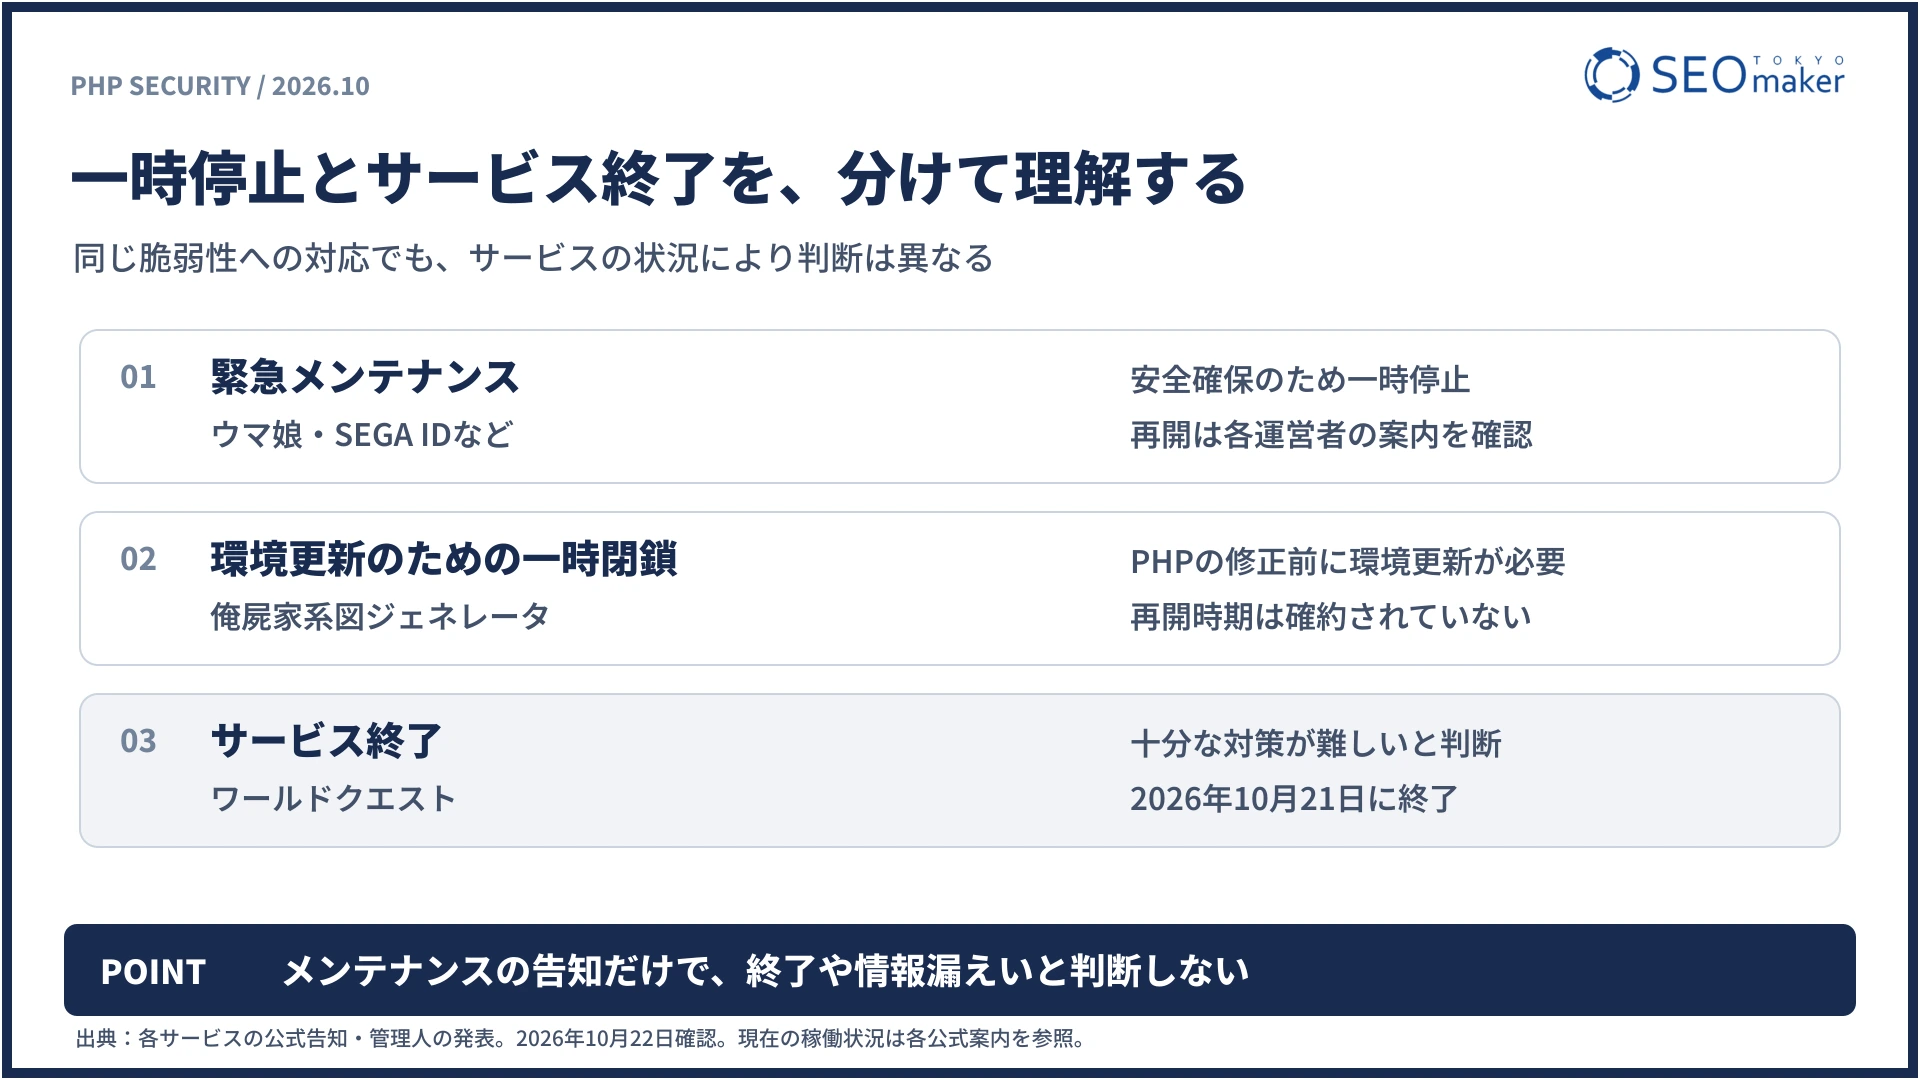
社会的な影響として、ゲームや共通IDの緊急メンテが相次ぎ、更新への対応が難しいサービスでは終了や一時閉鎖の判断も出ています。
以下は、運営者の公式告知で確認できる代表例です。メンテナンスによる一時停止と、サービスそのものの終了は区別する必要があります。
| サービス | 公式告知で確認できる影響 | 公表された対応 |
|---|---|---|
| ウマ娘 プリティーダービー | 10月21日23:00ごろから、ゲームの開始やプレイができないメンテナンスを案内 | PHP脆弱性への対応。ウマ娘公式X:10月21日23:00ごろからのメンテナンス案内 |
| SEGA ID | 10月21日22:50から停止。SEGA IDを使うログインや一部の決済などに影響 | 安全性を確認するまで緊急メンテナンス。SEGA ID公式:PHPの脆弱性対応に伴う緊急メンテナンス |
| BASE | 10月21日15:50から22日8:00まで緊急メンテナンス。BASEの各サービスとPAY IDの利用に影響 | PHP脆弱性への対応とメンテナンス完了を告知。BASE公式:緊急メンテナンスに関するお知らせ |
| ワールドクエスト | 10月21日にサービス終了を発表 | 古いシステムで十分な対策が難しいと説明。ワールドクエスト公式:2026年10月21日のサービス終了告知 |
| 俺屍家系図ジェネレータ | 10月21日に管理人が一時閉鎖を発表 | OSのサポート終了もあり、修正前に環境の更新が必要と説明。俺屍家系図ジェネレータ管理人:一時閉鎖のお知らせ |
ゲームでは、プレイだけでなくログインや決済にも影響する
ゲームへの影響はプレイできないことだけにとどまらず、共通IDを使うログインや決済にも及びます。
SEGA IDの告知では、新規登録やパスワードの再設定も停止対象に含まれています。ゲーム本体の画面が開いても、アカウントに入れなければ利用できません。
この事例からわかるのは、大型サービスでは共通の機能が止まると、複数の利用場面に影響が広がるということです。イベントの参加期限や購入への対応は、ゲームごとの案内を確認する必要があります。
参考(外部):SEGA ID公式:PHPの脆弱性対応に伴う緊急メンテナンス
日常生活でも、保育・教育施設への連絡を別の手段に切り替える動きが出た
同時期のサービス停止は日常生活にも及び、保育・教育施設への欠席連絡を電話に切り替える案内も出ています。
コドモンは、使用するソフトウェアの重大な脆弱性を理由に、保護者アプリを含む全サービスを予防的に停止しました。吉備中央町は、欠席連絡などが使えないとして電話での連絡を案内しています。
同社は10月22日3:22に、所在確認アラート機能を除いてサービスを再開したと追記しました。なお、この公式告知はソフトウェア名をPHPと明記していません。PHPを明示する前述の事例と分けて扱う必要があります。
参考(外部):コドモン公式:全サービスの予防的停止と再開の続報 / 吉備中央町:コドモンのサービス停止と欠席連絡の案内
ワールドクエストは、十分な対策が難しいとしてサービス終了を選んだ
ワールドクエストは、古いシステムでは十分な脆弱性対策が難しいとして、2026年10月21日にサービスを終了しました。
公式告知は、利用者の情報を守るための判断と説明しています。PHPを使うすべてのサービスに終了が必要という意味ではなく、このサービスの構成と継続判断に基づく事例です。
一方、俺屍家系図ジェネレータの告知は一時閉鎖です。管理人は、OSのサポートが切れた環境では修正の適用まで進めず、環境を新しくする必要があると説明しました。再開の見通しは確約されていません。
この2つの事例は、日頃の保守状況が緊急時の選択肢に影響することを示しています。サイトが動いていることと、安全に更新できる状態を保っていることは別です。
参考(外部):ワールドクエスト公式:2026年10月21日のサービス終了告知 / 俺屍家系図ジェネレータ管理人:一時閉鎖のお知らせ
サービスの停止は、情報漏えいが確認されたという意味ではない
緊急メンテや予防的な停止だけを根拠に、情報漏えいや不正アクセスが発生したとは判断できません。
SEGA IDとコドモンは、それぞれの告知時点で本件に起因する被害や情報漏えいなどを確認していないと説明しています。ただし、その発表は各サービスの確認状況であり、ほかのサービスの安全まで保証するものではありません。
参考(外部):SEGA ID公式:PHPの脆弱性対応に伴う緊急メンテナンス / コドモン公式:全サービスの予防的停止と再開の続報
一般ユーザーがすべきことは、公式案内と自分の利用状況の確認
一般ユーザーが最初にすべきことは、公式のメンテナンス案内を確認し、必要に応じて利用履歴や連絡手段を確かめることです。
今回の修正作業をおこなうのは、基本的にサーバーを管理する事業者です。ゲームの利用者が自分の端末にPHPを入れ直しても、運営側のサーバーは修正されません。
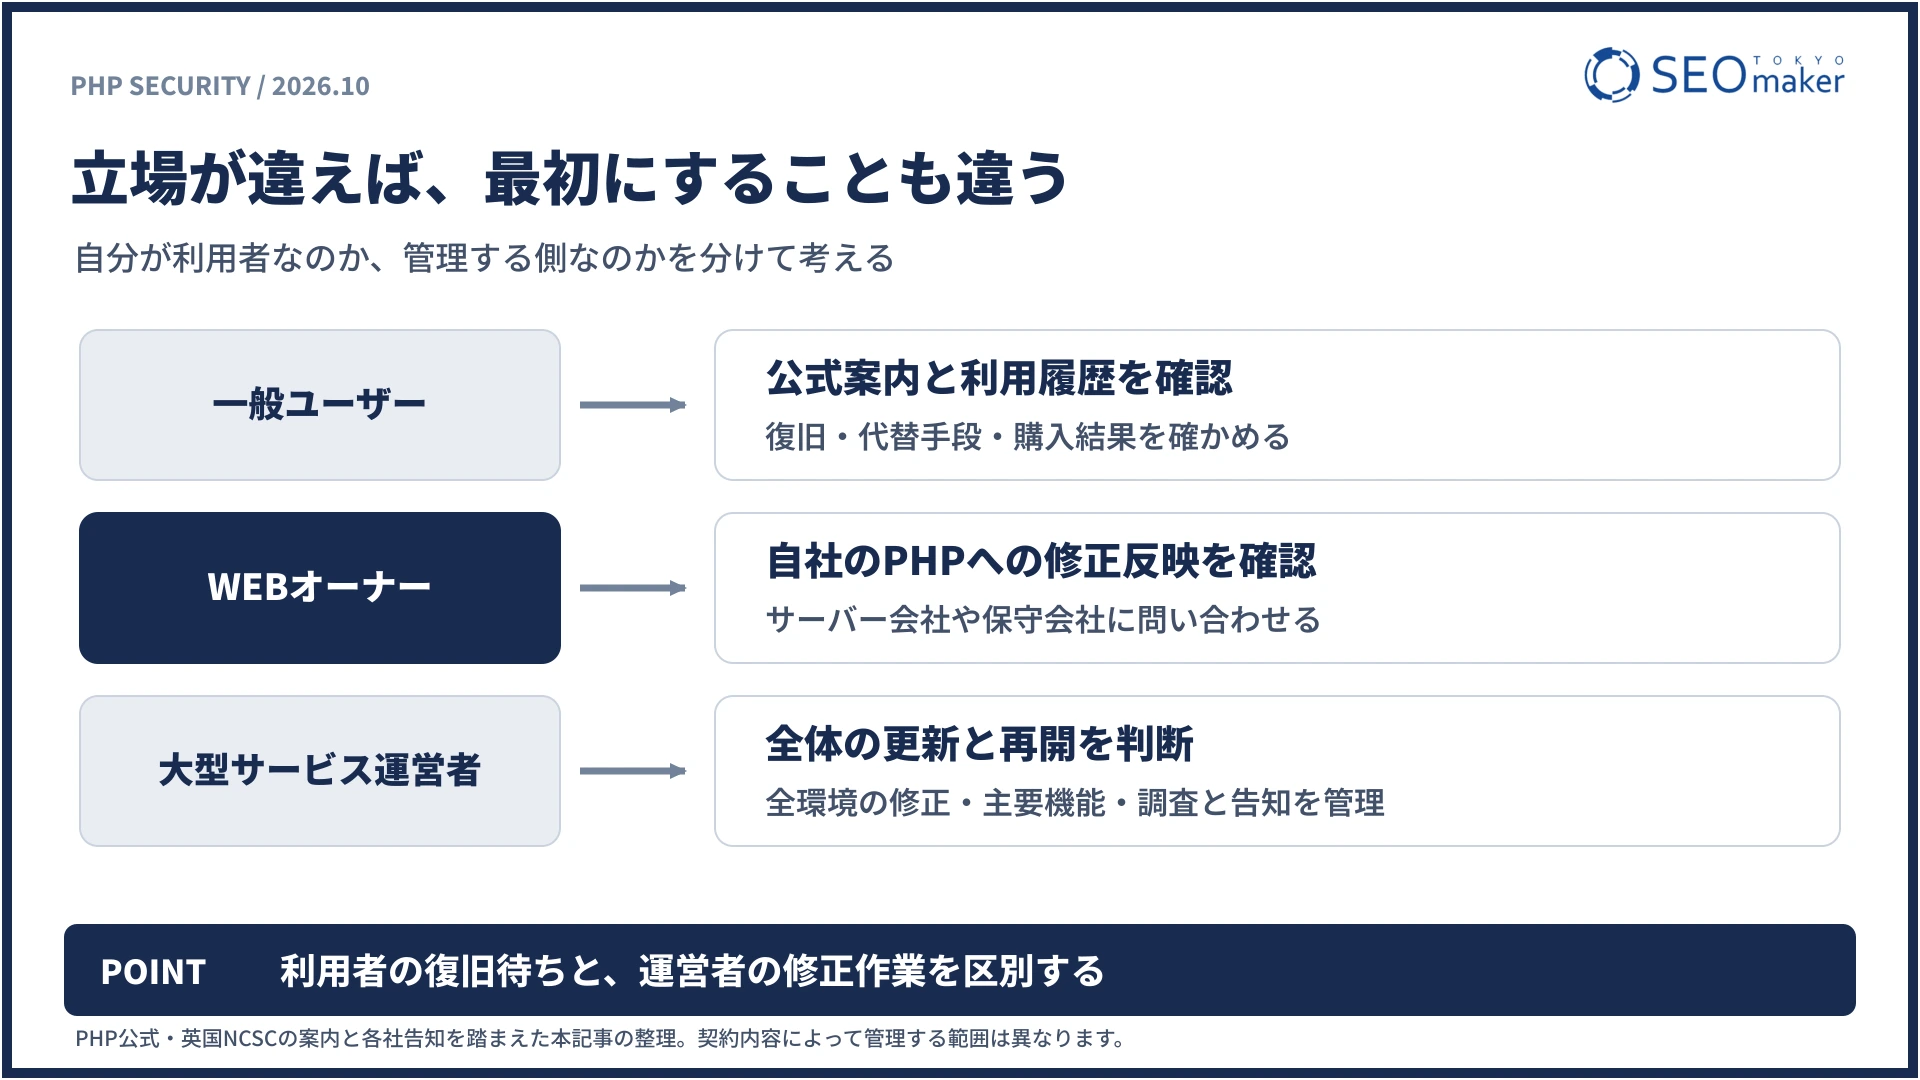
復旧時刻や代替手段は、サービスの公式サイトで確かめる
復旧の見通しや代替手段は、サービスの公式サイトや公式SNSで確認してください。
保存している公式サイトや、普段から使っているアプリから案内を開いてください。別のサイトへの誘導を避けるうえで役立ちます。検索広告や突然届いたメッセージの案内だけで、修正ソフトを入れたり、認証情報を渡したりしないことが大切です。
- ゲーム:再開時刻、イベント期限、購入や補償の案内を確認する
- 買い物:注文・決済の履歴を確認し、結果が不明な支払いを繰り返さない
- 施設への連絡:電話など、施設が指定する代替手段を使う
復旧が遅れていても、根拠のない再開予測で行動する必要はありません。公式発表の更新日時と、次回の案内予定を確認してください。
パスワード変更は、公式の指示や不審な利用の有無に応じて判断する
パスワード変更は、サービス側の指示や不審なログインの有無に応じて判断し、今回の修正作業と区別してください。
PHPの弱点はパスワードを変更するだけでは解消しません。一方で、身に覚えのないログインや購入があれば、公式窓口への連絡とアカウント保護が必要です。
パスワードの使い回しを避け、使えるサービスでは2段階認証を設定することは、普段の防御に役立ちます。情報漏えいが公表された場合は、対象範囲と運営者の案内に従って対応してください。
サービス終了の場合は、データや購入履歴に関する案内を保存する
サービス終了が発表された場合は、データの扱いや未使用の有料残高などについて、運営者が出す案内を保存してください。
確認するのは、データの取り出し・問い合わせ窓口・購入に関する手続きです。すべてのサービスで同じ対応がおこなわれるわけではないため、個別の告知を基準にします。
メンテナンスの長期化だけで、ゲームのデータが消えたと決めつけることも避けてください。停止期間とデータの状態は別の確認事項です。
WEBオーナーがすべきことは、更新担当者と自社サイトへの修正反映の確認
WEBオーナーは、PHPを更新する担当者を特定し、今回の2件の修正が自社サイトに反映されたかを確認してください。
自分でPHPを書いた覚えがなくても、WordPressや業務システムが使っている場合があります。まずは契約しているサービスとサーバーの管理範囲を整理します。
| 運営形態 | 主に修正する人 | WEBオーナーが確認すること |
|---|---|---|
| BASEなどの完成したサービスを契約して使う | サービス提供会社 | 公式の対応状況、停止中の顧客対応、再開後の注文や決済 |
| レンタルサーバーでWordPressを運営する | サーバー会社。契約によって利用者の切り替え操作も必要 | 利用中のPHPと修正の提供状況、自社サイトへの反映 |
| VPS・クラウド・自社サーバーを運用する | 自社の管理者または保守会社 | 対象環境の洗い出し、修正の適用、再起動と動作確認 |
WordPressではサイトヘルスを確認し、サーバー会社の修正情報と照合する
WordPressでは管理画面のサイトヘルスでPHPの情報を確認し、サーバー会社が公開する修正情報と照合します。
基本の経路は、ツール→サイトヘルス→情報→サーバーです。管理画面に入れない場合は、復旧のために無理な操作を重ねず、サーバーの管理パネルや保守会社で確認してください。
たとえばPHP 8.3系なら、今回の公式修正版は8.3.36です。WordPressを更新済みでもPHPが未修正なら、サーバー側の対応確認が残ります。
参考(外部):WordPress公式:サイトヘルスの確認画面 / PHP公式:PHP 8.3.36の公開案内
技術担当者がコマンドで確認するPHPと、実際のWEBサイトを動かすPHPが異なる構成もあります。確認対象は本番のWEB処理で使われているPHPです。
参考(外部):PHP公式:コマンド用PHPと実行方式の違い
管理会社への依頼は、2件のCVEと反映範囲を明記する
管理会社への依頼には2件のCVE番号を記載し、更新の予定だけでなく、本番への反映結果を回答してもらいます。
以下は問い合わせに使える文面例です。契約先と対象サイトの名称を補って利用できます。
当サイトで使用しているPHPについて、CVE-2026-109618とCVE-2026-109619への対応状況をご教示ください。
使用中のPHPの系列と修正版、提供元の対応情報、本番環境すべてへの適用状況を確認したいと考えています。必要な再起動や切り替えの実施状況もお知らせください。
未対応の場合は、対応予定と、それまでの公開制限の要否をご案内ください。あわせて、こちらで必要な操作と、更新後の確認項目をご教示ください。
更新後は、表示だけでなく問い合わせ・購入などを確認する
更新後はページの表示に加え、問い合わせや購入など事業に必要な機能が動くかを確認します。
たとえば店舗サイトなら予約、ECサイトなら注文、会員サイトならログインが重要です。決済はテスト環境や提供会社の手順を使い、確認のために不要な実決済を発生させない運用にします。
停止中の案内には、使えない機能と代替の連絡先を載せてください。安全性を確認する前に公開を戻すのではなく、修正の反映と主要機能の確認をそろえて再開します。
関連記事:WEB担当者の役割と必要な知識を確認する
今回のPHP脆弱性を修正したバージョンは8.5.12・8.4.27・8.3.36・8.2.35
今回の2件を修正した公式バージョンは、PHP 8.5.12・8.4.27・8.3.36・8.2.35です。
| 使用中の系列 | 今回の修正版 | 公式情報 |
|---|---|---|
| PHP 8.5系 | 8.5.12、または修正を引き継ぐ後続版 | PHP公式:PHP 8.5.12の公開案内 |
| PHP 8.4系 | 8.4.27、または修正を引き継ぐ後続版 | PHP公式:PHP 8.4.27の公開案内 |
| PHP 8.3系 | 8.3.36、または修正を引き継ぐ後続版 | PHP公式:PHP 8.3.36の公開案内 |
| PHP 8.2系 | 8.2.35、または修正を引き継ぐ後続版 | PHP公式:PHP 8.2.35の公開案内 |
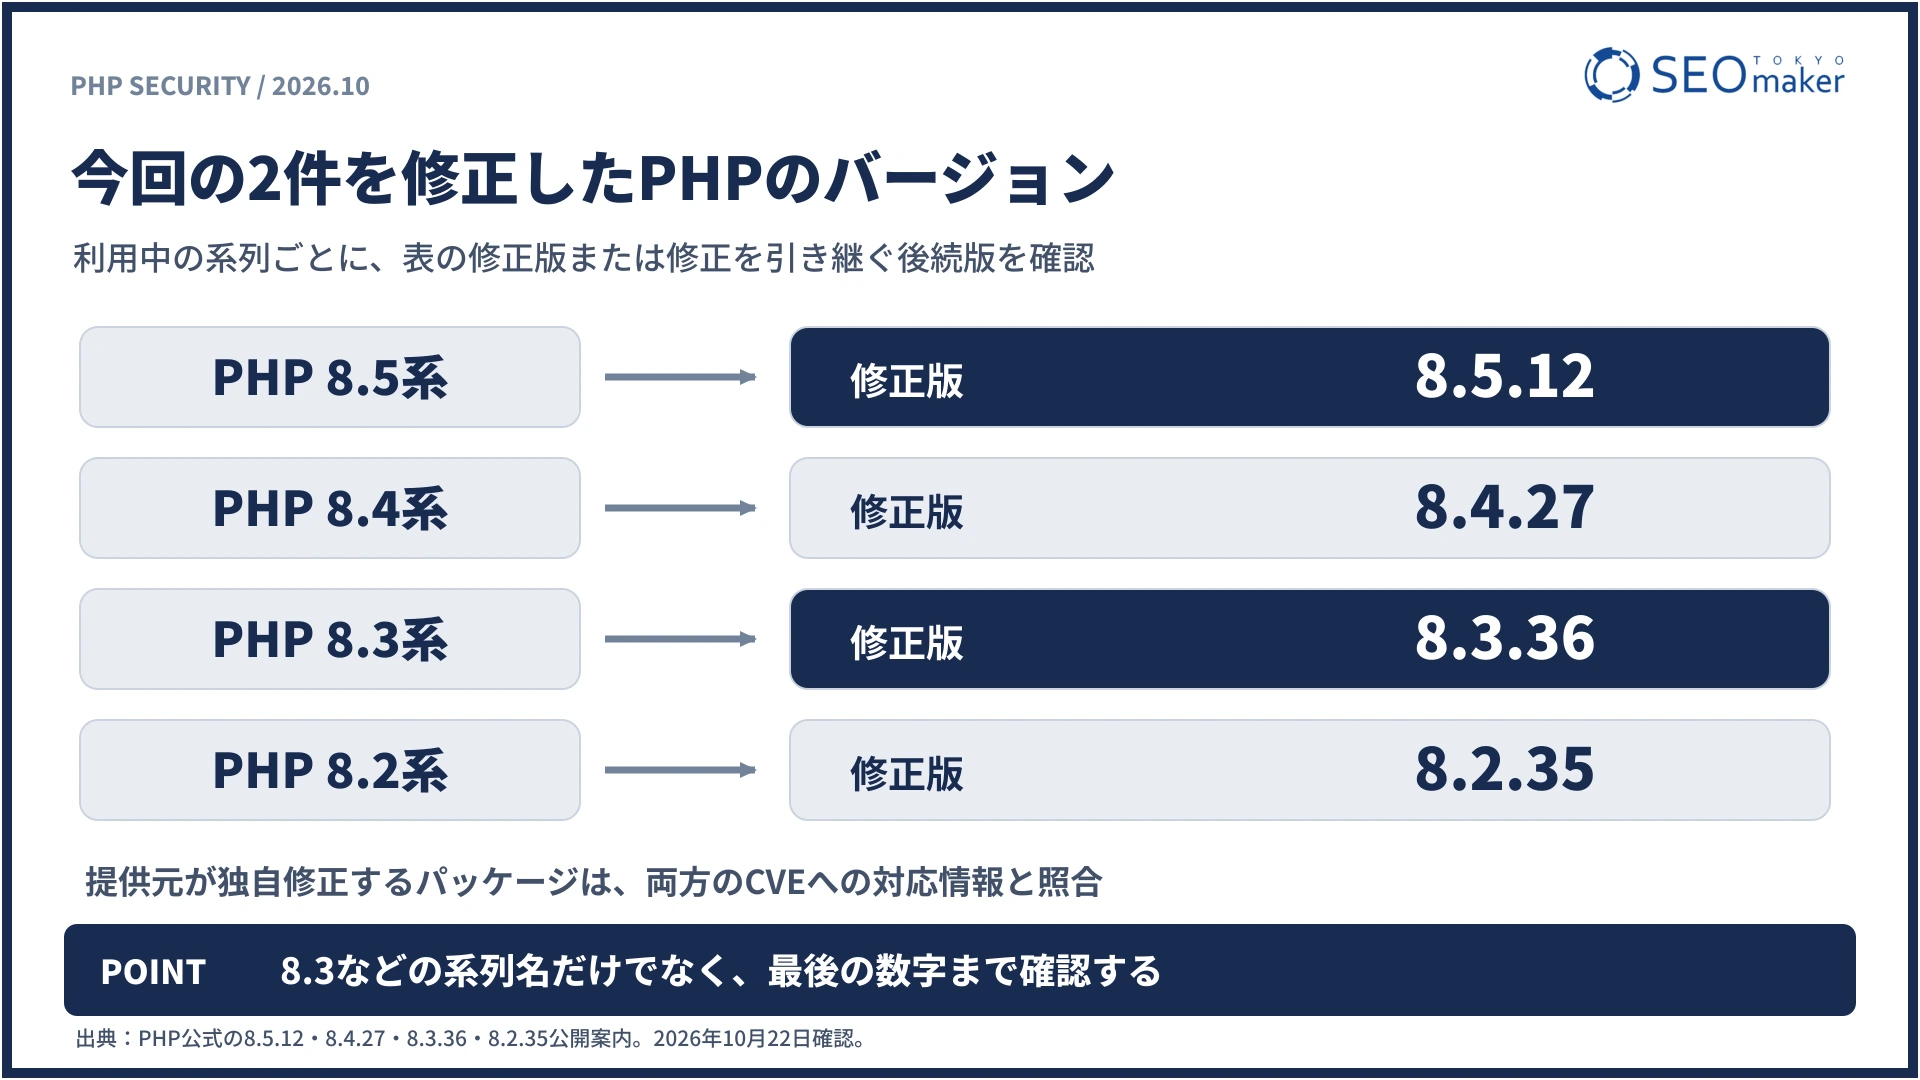
8.3や8.4といった系列の名前だけでは、今回の修正が入ったかは判断できません。最後の数字まで確認し、提供元のセキュリティ情報と照合してください。
提供元が独自に修正する場合は、表示番号だけでは判定しない
OSや保守サービスの提供元が修正を組み込む場合は、表示されるPHPの番号だけで安全・危険を決められません。
その場合は、両方のCVEに対応したという提供元の案内と、適用したパッケージの情報を確認します。修正済みのファイルを置いただけでなく、稼働中のPHPに反映されていることも必要です。
参考(外部):CERT-EU:PHPの重大脆弱性に関する緊急勧告
PHP 8.1以前は、緊急修正の確認とサポート中の系列への移行を分けて考える
PHP 8.1以前では、今回の緊急修正の有無を確認すると同時に、通常サポートがある系列への移行を計画する必要があります。
PHP公式は例外的に7.4・8.0・8.1向けの最小限のソース修正も案内しています。ただし、通常サポートの再開を意味しません。利用中の提供元が対応版を用意しているか、適用できるかを管理者が確認します。
PHP 8.2のセキュリティサポートは2026年12月31日までです。今回の修正だけで保守が終わるわけではなく、次の移行も予定に入れる必要があります。
参考(外部):PHP公式:2026年10月21日の重大脆弱性に関する勧告 / PHP公式:サポートが終了したバージョン / PHP公式:サポート対象バージョンと終了日
大型サービス運営者がすべきことは、全環境の修正と再開判断の一元管理
大型サービス運営者は、PHPを使う環境を漏れなく把握し、修正・再開判断・利用者への告知を一元管理する必要があります。
ゲームやプラットフォームでは、表側の画面が1つでも、ログイン・決済・管理機能を複数の環境で処理している場合があります。1台の修正や1回の画面確認だけでは、全体の対応完了を示せません。
最初に、公開中のPHPと共通機能の依存先を洗い出す
最初の作業は、外部からアクセスできるPHPの配置と、共通IDや決済などの機能が依存する環境の洗い出しです。
英国NCSCも、PHPを使う環境の把握と、外部公開された環境を優先した対応を求めています。担当部署ごとに確認を任せるだけでなく、全体の責任者が対象・担当・修正状況をまとめて把握します。
参考(外部):英国NCSC:PHPを利用する組織への対応案内
- 本番サイトだけでなく、外部に出ている管理画面やテスト環境も確認する
- サーバーごとに、両方のCVEへの修正と稼働中のPHPへの反映を記録する
- 障害時の待機系と、自動的に増設される環境の元データも更新する
- 外部委託先や連携サービスの停止が、ログイン・決済・サポートに与える影響を確認する
たとえばアクセス増加に合わせてサーバーが増える構成では、増設元が古いままだと未修正の環境が再び立ち上がります。今動いている環境だけでなく、これから動く環境まで確認対象に含めることが必要です。
再開は、修正・業務機能・侵害の兆候を確認して判断する
サービス再開は、修正の反映と主要機能の動作に加え、侵害を疑う兆候の確認結果をそろえて判断します。
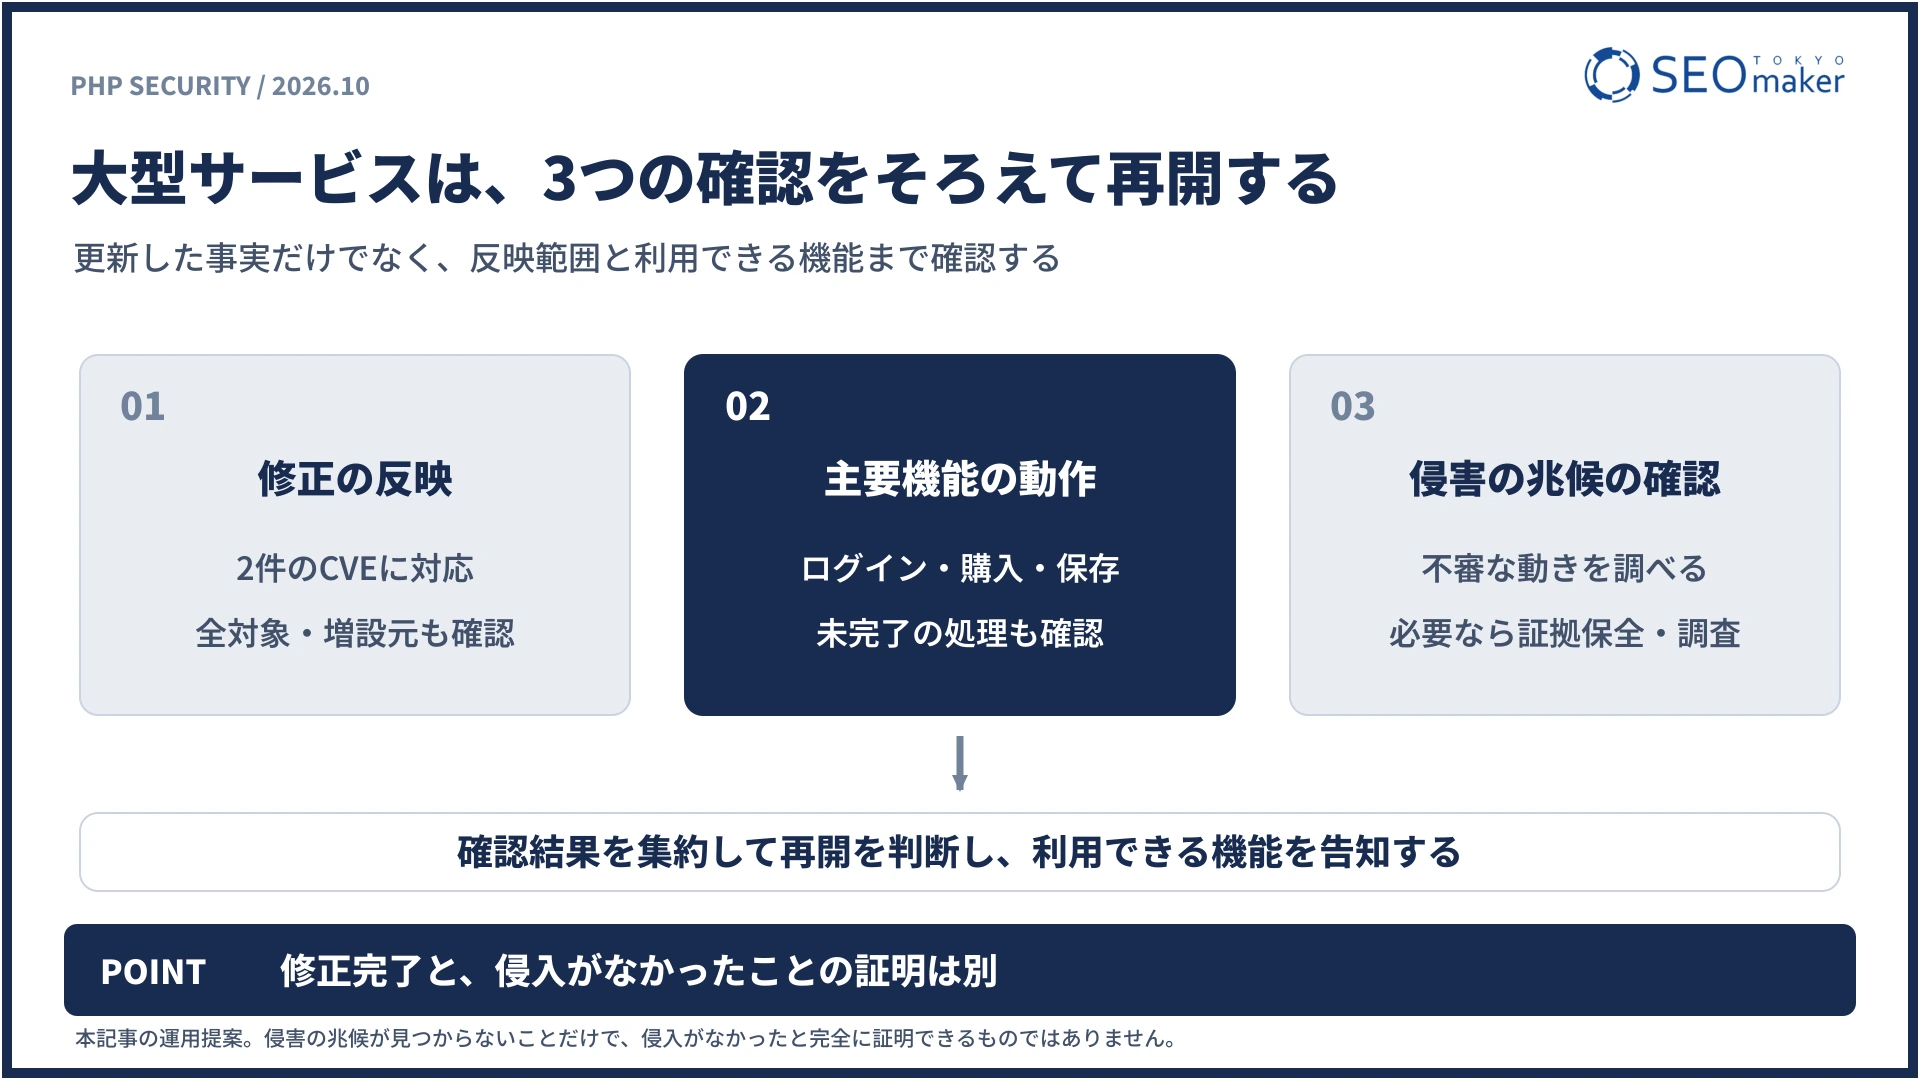
| 判断の観点 | 確認する内容 | 残す記録 |
|---|---|---|
| 修正が反映されたか | 2件のCVEへの対応、全対象への適用、必要な再起動や切り替え | 提供元の案内、対象一覧、担当者、完了日時 |
| 主要機能が動くか | ログイン、購入、データ保存、外部連携。停止中の処理の重複や未完了も確認 | 確認した操作、結果、残っている制限 |
| 侵害の兆候がないか | 不審な通信・ファイル・アカウント・操作記録の確認 | 調査範囲、確認結果、追加調査や復旧の判断 |
この表は本記事の運用提案です。確認に異常が見つからないことだけで、侵入がなかったと完全に証明できるわけではありません。疑わしい動きがあれば、証拠を保全し、専門の担当者による調査を進めます。
更新後に不具合が出た場合も、未修正の環境をそのまま外部へ戻す判断は避けます。公開を制限した状態で切り分け、修正を維持できる構成での復旧を検討してください。
告知には、停止範囲・利用者の行動・次回更新を具体的に書く
利用者への告知には、停止する機能・必要な行動・次回の情報更新予定を具体的に書きます。
告知には、ログイン・購入・データ閲覧のどれが使えないかを示します。使える機能がわかれば、利用者も次の行動を判断できます。再開時刻が未定なら未定と伝え、根拠のない時刻を出さないことも大切です。
- 停止の理由:安全確保のための予防的な措置か、確認された障害か
- 利用への影響:利用できない機能と、使える代替手段
- データや被害の状況:確認済みの事実と、調査中の事項
- 今後の案内:再開見込み、次回更新、購入や期限に関する個別案内
また、障害の影響を受けるアプリ内だけに告知を置くと、利用者が情報を読めません。公式サイトや別の稼働状況ページなど、停止対象と切り離した連絡経路を用意する運用が役立ちます。
すぐに修正できない場合は、管理者が公開制限と代替手段を判断する
すぐに修正できない場合は、管理者が外部からのアクセス制限や一時停止を判断し、利用者への代替手段を用意します。
CERT-EUは、修正できないシステムをインターネットから隔離する対応を勧告しています。停止する機能と継続できる機能を整理し、PHPを処理させない方法で制限することが重要です。
参考(外部):CERT-EU:PHPの重大脆弱性に関する緊急勧告
WordPressのメンテナンス用プラグインで案内画面を出しても、その裏でPHPが動き続ける構成があります。表示を切り替えたことと、問題のある処理へ到達できなくしたことを同じと考えないでください。
一時的な設定変更や防御製品だけでは、修正完了と判断しない
一時的な設定変更や防御製品の利用だけでは、今回の2件への修正が完了したとは判断できません。
PHP公式は一部の攻撃経路を減らす設定を案内していますが、完全な対策は修正版の適用です。設定には実行方式ごとの条件があり、コピーして追加するだけで全環境を守れるものではありません。
担当者が公式の最新情報を確認し、修正までの補助策として扱ってください。一般ユーザーやWEBオーナーが意味を理解しないままサーバー設定を変えるより、管理者に修正状況と公開制限を確認することが先です。
参考(外部):PHP公式:2026年10月21日の重大脆弱性に関する勧告
今後に備えるには、動く状態だけでなく更新できる状態を保つ
今後の備えは、サービスが動く状態を維持するだけでなく、安全に更新できる状態を保つことです。
古いPHPやOSに依存するシステムでは、緊急の修正を入れる前に大きな移行が必要になる場合があります。今回の一時閉鎖や終了の告知は、日頃の保守を続ける意味を考える材料です。
- PHP・OS・主要ソフトの担当者とサポート期限を一覧にする
- 更新を試せる環境と、復元を確認したバックアップを用意する
- 緊急連絡先、停止の判断者、再開の確認者を決めておく
- 利用者への告知先と、停止中に使う代替の窓口を準備する
たとえば小規模サイトなら、管理会社と年単位の移行予定を共有することが、更新の先送りを防ぐのに役立ちます。大型サービスなら、稼働中のサーバーだけでなく増設元まで同じ基準で保守することが必要です。
PHP脆弱性のよくある質問
PHP脆弱性への対応は、利用者なら公式案内の確認、運営者ならPHPの修正反映が基本です。よくある疑問を整理します。
Q:PHP脆弱性で何が危険なのですか?
Answer)条件がそろうと、攻撃者がログインせずにサーバーで不正な処理を実行させるおそれがあります。今回の対象はCVE-2026-109618とCVE-2026-109619です。PHP開発元:CVE-2026-109618の技術情報とPHP開発元:CVE-2026-109619の技術情報で詳細を確認できます。
Q:ゲームのメンテナンスは情報漏えいが原因ですか?
Answer)メンテナンスだけでは情報漏えいが起きたとは判断できません。被害を防ぐための予防的な停止もあります。各運営者が公表する調査状況を確認してください。
Q:自分のスマートフォンやPCにもPHPの修正が必要ですか?
Answer)今回の問題への対応として、ゲームやWEBサービスの利用者が端末にPHPの修正を入れる必要は通常ありません。修正対象は運営側のPHPです。自分でPHPサーバーを動かしている場合は、管理者として別途対応します。
Q:パスワードは全サービスで変更すべきですか?
Answer)今回の発表だけを理由に、一律の変更が必要とは判断できません。公式の変更指示や不審なログインがあれば対応してください。パスワード変更だけでPHPの脆弱性は修正されません。
Q:WordPressを更新すれば対策は完了ですか?
Answer)WordPressの更新だけでは完了しません。サーバー側のPHPに今回の2件の修正が反映されている必要があります。サーバー会社や保守会社に確認してください。
Q:PHPの修正版はどれですか?
Answer)今回の2件を修正した公式版は8.5.12・8.4.27・8.3.36・8.2.35です。利用する系列の修正版、または修正を引き継ぐ後続版を確認します。提供元が独自修正する場合は両方のCVEへの対応情報も確認してください。
Q:PHP 7.4や8.1でも使い続けられますか?
Answer)そのまま安全に使い続けられるとは判断できません。今回の例外的なソース修正や提供元の対応を確認し、適用可能な方法を管理者が判断します。通常サポートは終了しているため、対応中の系列への移行も必要です。
Q:PHPを使うゲームはすべてサービスを終了しますか?
Answer)すべてのサービスが終了するわけではありません。修正に向けたメンテナンスと、継続が難しいと判断した個別の終了告知は区別してください。終了や再開は各運営者の公式発表で確認します。
まとめ:PHP脆弱性は、自分の立場に合った行動と修正の確認が重要
今回のPHP脆弱性への対応では、利用者・WEBオーナー・大型サービス運営者が、それぞれの役割を果たすことが重要です。
緊急メンテが相次ぎ、サービス終了の事例も出た背景には、広く使われるPHP本体の重大な問題があります。停止の告知を見ただけで被害を決めつけず、公式情報と確認済みの事実を基準に判断してください。
- 一般ユーザー:公式案内を確認し、必要に応じて購入履歴や代替の連絡手段を確かめる
- WEBオーナー:更新担当者を特定し、自社サイトのPHPに両方の修正が反映されたか確認する
- 大型サービス運営者:全対象の修正、主要機能の確認、調査と告知をそろえて再開を判断する
更新を実施したという連絡だけで終わらせず、実際に動いている環境への反映まで確認することが、サービスを守るための一歩です。